Domain schirmkappe.de kaufen?
Wir ziehen mit dem Projekt
schirmkappe.de um.
Sind Sie am Kauf der Domain
schirmkappe.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain schirmkappe.de kaufen?
Kann man DNS-Server über die Fritzbox blockieren?
Ja, es ist möglich, DNS-Server über die Fritzbox zu blockieren. Dazu kann man in den Einstellungen der Fritzbox eine Liste von DNS-Servern angeben, die nicht verwendet werden sollen. Die Fritzbox wird dann automatisch auf andere DNS-Server ausweichen. **
Kann ich bei meinem Handy komplett Werbung blockieren, wenn ich einen DNS-Server oder ähnliches nutze?
Ja, es ist möglich, Werbung auf Ihrem Handy zu blockieren, indem Sie einen DNS-Server verwenden, der bekannte Werbe- oder Tracking-Domains blockiert. Dies kann dazu führen, dass weniger Werbung auf Websites und in Apps angezeigt wird. Es ist jedoch wichtig zu beachten, dass dies nicht alle Arten von Werbung blockiert, da einige über andere Methoden wie In-App-Anzeigen oder native Werbung bereitgestellt werden können. **


Ähnliche Suchbegriffe für DNS-Blockieren
Top-Angebote
Produkte zum Begriff DNS-Blockieren:
-
Welche Kopfbedeckung ist ideal für den Schutz vor Sonne und Regen?
Eine breitkrempige Hut oder ein Cap mit Schirm sind ideal für den Schutz vor Sonne und Regen. Sie bieten Schutz für Gesicht, Kopf und Nacken. Materialien wie Stroh oder wasserabweisende Stoffe sind besonders geeignet. **
-
Wie funktioniert der DNS-Rebind-Schutz bei der Fritzbox?
Der DNS-Rebind-Schutz bei der Fritzbox verhindert, dass eine Webseite oder ein Dienst innerhalb des lokalen Netzwerks aufgerufen wird, wenn die IP-Adresse der Webseite oder des Dienstes nicht mit der IP-Adresse übereinstimmt, die der DNS-Server zurückgibt. Dadurch wird verhindert, dass Angreifer über manipulierte DNS-Antworten auf interne Ressourcen zugreifen können. Die Fritzbox überprüft die IP-Adresse, die der DNS-Server zurückgibt, und blockiert den Zugriff, wenn sie nicht mit der erwarteten IP-Adresse übereinstimmt. **
-
Was sind die wichtigsten Maßnahmen zum Schutz der DNS-Infrastruktur vor Angriffen und Manipulationen?
Die wichtigsten Maßnahmen zum Schutz der DNS-Infrastruktur sind die Implementierung von Firewalls, Intrusion Detection Systemen und regelmäßigen Sicherheitsupdates. Zudem ist die Verwendung von sicheren Passwörtern und die Verschlüsselung des Datenverkehrs entscheidend. Ein weiterer wichtiger Schutzmechanismus ist die Überwachung des Netzwerkverkehrs und die frühzeitige Erkennung von verdächtigem Verhalten. **
-
Soll man blockieren oder nicht blockieren?
Ob man jemanden blockieren sollte oder nicht, hängt von der individuellen Situation ab. Wenn jemand belästigend oder bedrohlich ist, kann es sinnvoll sein, diese Person zu blockieren, um sich selbst zu schützen. Wenn es sich jedoch um eine Meinungsverschiedenheit handelt oder um eine Person, mit der man weiterhin kommunizieren möchte, kann es besser sein, nicht zu blockieren und stattdessen versuchen, das Problem zu lösen. **
Wie kann man die Sicherheit und den Schutz der DNS-Server gewährleisten? Was sind effektive Maßnahmen, um DNS-Spoofing und andere Angriffe auf die DNS-Infrastruktur zu verhindern?
1. Verwendung von sicheren Passwörtern und regelmäßiger Aktualisierung der DNS-Software. 2. Implementierung von DNSSEC zur Überprüfung der Authentizität von DNS-Daten. 3. Einrichtung von Firewalls und Intrusion Detection Systemen zum Schutz vor DNS-Spoofing und anderen Angriffen. **
Was ist die Bedeutung von primärem DNS und sekundärem DNS?
Der primäre DNS-Server ist der Hauptserver, der für die Auflösung von Domainnamen in IP-Adressen zuständig ist. Er enthält die aktuellsten und autoritativen Informationen über die Domain. Der sekundäre DNS-Server dient als Backup und synchronisiert regelmäßig seine Daten mit dem primären Server, um eine Redundanz und Ausfallsicherheit zu gewährleisten. **
Top-Angebote
Produkte zum Begriff DNS-Blockieren:
-
Clip zum Blockieren der Skateboardrollen Trick 100Zubehörteil für Einsteiger, um das Erlernen von Einsteiger-Tricks zu erleichtern Stabilität::Mehr Gleichgewicht: Mit dem Trick 100 kannst du dein Board stabilisieren!|Leichter Lernen::Konzentriere dich auf Bewegungskoordination: Dein Board kann nicht weg rollen.|Einfacher Auf- und Abbau::Trick 100 wird ohne Werkzeug montiert, nur geclipst|Einfacher Transport::Kompaktes Format, überall dabei und beliebig einsetzbar11,99 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Kann man DNS-Server über die Fritzbox blockieren?
Ja, es ist möglich, DNS-Server über die Fritzbox zu blockieren. Dazu kann man in den Einstellungen der Fritzbox eine Liste von DNS-Servern angeben, die nicht verwendet werden sollen. Die Fritzbox wird dann automatisch auf andere DNS-Server ausweichen. **
-
Kann ich bei meinem Handy komplett Werbung blockieren, wenn ich einen DNS-Server oder ähnliches nutze?
Ja, es ist möglich, Werbung auf Ihrem Handy zu blockieren, indem Sie einen DNS-Server verwenden, der bekannte Werbe- oder Tracking-Domains blockiert. Dies kann dazu führen, dass weniger Werbung auf Websites und in Apps angezeigt wird. Es ist jedoch wichtig zu beachten, dass dies nicht alle Arten von Werbung blockiert, da einige über andere Methoden wie In-App-Anzeigen oder native Werbung bereitgestellt werden können. **
-
Welche Kopfbedeckung ist ideal für den Schutz vor Sonne und Regen?
Eine breitkrempige Hut oder ein Cap mit Schirm sind ideal für den Schutz vor Sonne und Regen. Sie bieten Schutz für Gesicht, Kopf und Nacken. Materialien wie Stroh oder wasserabweisende Stoffe sind besonders geeignet. **
-
Wie funktioniert der DNS-Rebind-Schutz bei der Fritzbox?
Der DNS-Rebind-Schutz bei der Fritzbox verhindert, dass eine Webseite oder ein Dienst innerhalb des lokalen Netzwerks aufgerufen wird, wenn die IP-Adresse der Webseite oder des Dienstes nicht mit der IP-Adresse übereinstimmt, die der DNS-Server zurückgibt. Dadurch wird verhindert, dass Angreifer über manipulierte DNS-Antworten auf interne Ressourcen zugreifen können. Die Fritzbox überprüft die IP-Adresse, die der DNS-Server zurückgibt, und blockiert den Zugriff, wenn sie nicht mit der erwarteten IP-Adresse übereinstimmt. **
Ähnliche Suchbegriffe für DNS-Blockieren
-
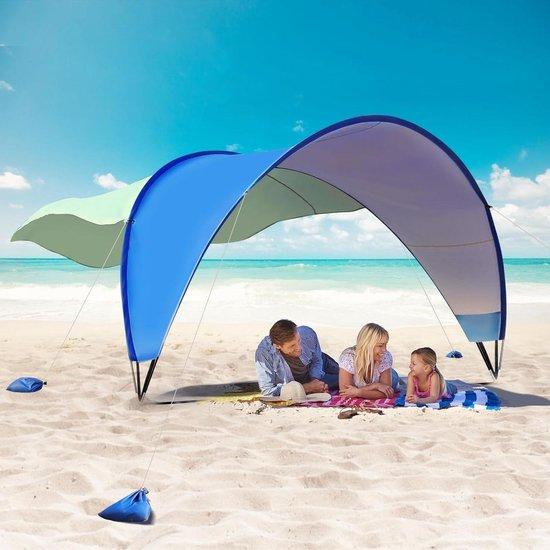
Strandtelt - Sonnenschutzdach - Schutz vor der Sonne - Doppelter Sonnenschutz - Für 4-6 Personen - Blau, MintgrünGenießen Sie die Sonne optimal mit diesem geräumigen Strandzelt, das bis zu 6 Personen komfortablen Schatten bietet. Vermeiden Sie Sonnenbrand und verlängern Sie Ihren Tag am Strand, ohne sich Gedanken über die starke Sonneneinstrahlung machen zu müssen. Dieses Zelt ist der ideale Begleiter für einen entspannten Tag am Meer oder am Strand. Dank des cleveren Designs mit doppelten Stützen und den mitgelieferten Sandsäcken steht das Zelt stabil, selbst bei leichtem Wind. Das 190T-Gewebe mit silberner Beschichtung bietet einen UPF50+-Schutz und blockiert bis zu 98% der schädlichen UV-Strahlen. Ideal für die Verwendung am Strand, auf der Wiese oder am See, wo immer Sie entspannen möchten. Ein besonderes Merkmal ist die flexible Rückseite, die sich mit dem Wind bewegt und so zusätzlichen Schatten und eine angenehme Atmosphäre schafft. Dieses tragbare Sonnenschutzschild lässt sich dank der mitgelieferten Tragetasche einfach transportieren. Vervollständigen Sie Ihr Outdoor-Abenteuer und schaff395,63 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die wichtigsten Maßnahmen zum Schutz der DNS-Infrastruktur vor Angriffen und Manipulationen?
Die wichtigsten Maßnahmen zum Schutz der DNS-Infrastruktur sind die Implementierung von Firewalls, Intrusion Detection Systemen und regelmäßigen Sicherheitsupdates. Zudem ist die Verwendung von sicheren Passwörtern und die Verschlüsselung des Datenverkehrs entscheidend. Ein weiterer wichtiger Schutzmechanismus ist die Überwachung des Netzwerkverkehrs und die frühzeitige Erkennung von verdächtigem Verhalten. **
-
Soll man blockieren oder nicht blockieren?
Ob man jemanden blockieren sollte oder nicht, hängt von der individuellen Situation ab. Wenn jemand belästigend oder bedrohlich ist, kann es sinnvoll sein, diese Person zu blockieren, um sich selbst zu schützen. Wenn es sich jedoch um eine Meinungsverschiedenheit handelt oder um eine Person, mit der man weiterhin kommunizieren möchte, kann es besser sein, nicht zu blockieren und stattdessen versuchen, das Problem zu lösen. **
-
Wie kann man die Sicherheit und den Schutz der DNS-Server gewährleisten? Was sind effektive Maßnahmen, um DNS-Spoofing und andere Angriffe auf die DNS-Infrastruktur zu verhindern?
1. Verwendung von sicheren Passwörtern und regelmäßiger Aktualisierung der DNS-Software. 2. Implementierung von DNSSEC zur Überprüfung der Authentizität von DNS-Daten. 3. Einrichtung von Firewalls und Intrusion Detection Systemen zum Schutz vor DNS-Spoofing und anderen Angriffen. **
-
Was ist die Bedeutung von primärem DNS und sekundärem DNS?
Der primäre DNS-Server ist der Hauptserver, der für die Auflösung von Domainnamen in IP-Adressen zuständig ist. Er enthält die aktuellsten und autoritativen Informationen über die Domain. Der sekundäre DNS-Server dient als Backup und synchronisiert regelmäßig seine Daten mit dem primären Server, um eine Redundanz und Ausfallsicherheit zu gewährleisten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.